5월 30일 최초 이상징후부터 내부전파·차단·신고 지연이라는 Response Chain까지
AEP LEGAL COORDINATES · EP-03
확인 기준일 | 2026년 10월 1일
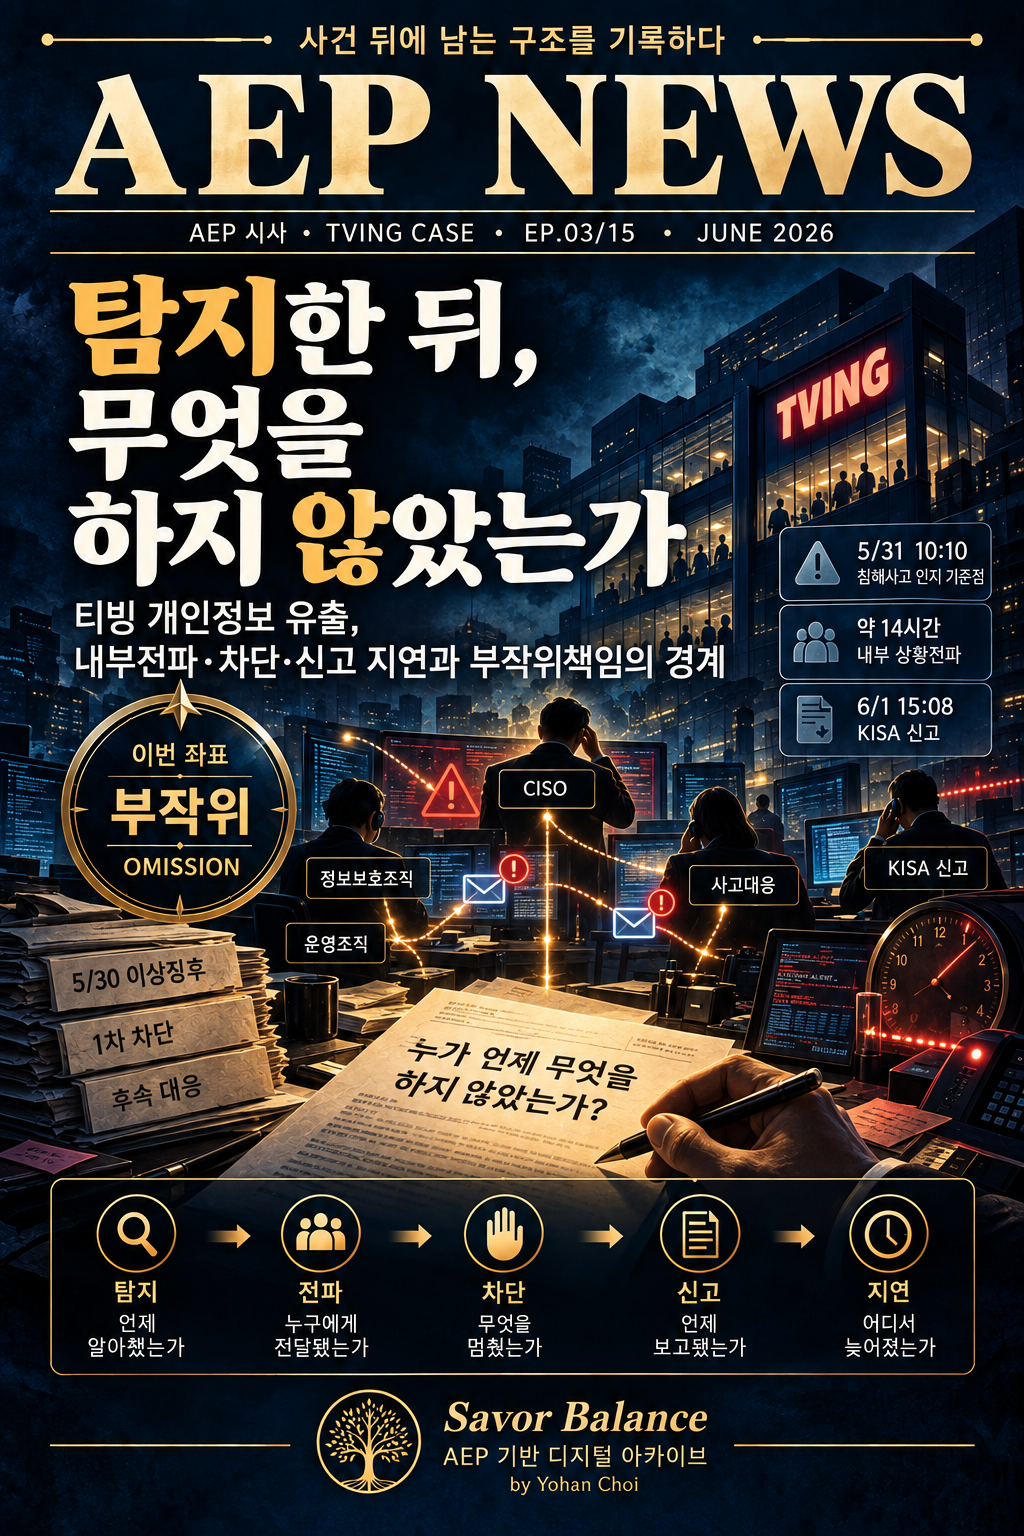
2026년 5월 30일, 티빙 시스템에서 DB 부하와 CPU 급증 같은 이상징후가 나타났다. 조사자료에 따르면 최초 정보반출 시도는 차단됐다. 그러나 사고는 거기서 끝나지 않았다. 다음 날 공격자는 다른 접근수단과 가상서버 등을 이용해 약 24GB의 이용자 정보를 외부로 반출한 것으로 조사됐다. 민관합동조사단은 5월 31일 오전10시 10분을 침해사고 인지 기준점으로 제시했고, 최초 이상징후가 발생한 뒤 정보보호 전담조직과 CISO 등에 상황이 공유되기까지 약 14시간이 걸렸다고 밝혔다.
숫자만 놓고 보면 질문은 간단해 보인다. 왜 14시간이나 걸렸을까. 누군가 알고도 대응하지 않은 것은 아닐까.
하지만 현재 공개된 자료가 말해 주는 범위는 거기까지다. 최초 경보를 누가 정확히 언제 봤는지, 어느 시점에서 단순한 시스템 이상이 침해사고 가능성으로 바뀌어 인식됐는지, 누가 보고·차단·비상대응을 지시할 실제 권한을 가지고 있었는지는 아직 개인별 원자료로 확인되지 않았다. 조사단이 제시한 ‘5월 31일 10시10분’ 역시 조직 차원의 사고 인지 기준점이지 대표이사나 CISO, CPO 등 특정 개인이 그 시각에 모두 사고를 알고 있었다는 뜻은 아니다.
그래서 “14시간이 걸렸다”와 “특정인이 14시간 동안 알고도 방치했다”는 같은 문장이 아니다. 형사상 부작위책임을 묻기 위해서는 그 사람이 해야 할 구체적 행동이 무엇이었는지, 그 의무가 실제 그 사람에게 있었는지, 당시 그 행동을 실행할 권한과 수단이 있었는지, 그리고 제때 행동했다면 후속 침투나 정보반출을 막거나 줄일 수 있었는지를 별도로 입증해야 한다. STEP 12 법률·사실 QC에서도 개인의 인지·묵인·결정은 확인된 원자료 없이는 사실로 승격하지 않는다는 선을 다시 확인했다.
사고 전의 사실도 같은 방식으로 구분해야 한다. 2024년 모의해킹에서 개발·운영환경 접속키 노출 취약점이 발견됐고 개선되지 않았다는 사실은 공식조사로 확인됐다. 그러나 특정 대표이사·CISO·CPO가 그 보고서를 실제로 받았는지, 위험의 구체적 내용을 알고 있었는지, 개선을 거절하거나 위험을 수용했는지는 현재 공개 원자료만으로 확인되지 않는다. 취약점이 발견됐다는 사실과 누가 그것을 알고 어떤 결정을 했다는 사실은 서로 다른 증거를 요구한다.
EP-03의 질문은 그래서 ‘누가 나쁜가’가 아니다.
사고가 현실화된 뒤, 누가 언제 무엇을 해야 했고 실제로 무엇을 할 수 있었으며, 그 사람이 무엇을 했거나 하지 않았다는 것을 무엇으로 증명할 것인가. 책임은 시간의 길이에서 자동으로 나오지 않는다. 책임은 의무·인지·권한·행동가능성·결과방지가능성이 증거로 연결될 때 비로소 법률문장이 된다.
아래에서는 법률 분석 전문을 이어갑니다
AEP LEGAL COORDINATES · ARC I · 사건과 책임의 좌표
EP-03|탐지한 뒤, 무엇을 하지 않았는가
내부전파·차단·신고 지연과 형사상 부작위책임의 경계
확인 기준일|2026년 10월 1일
이 글은 공식자료로 확인된 사실, 현행법과 판례, 현재 공개 원자료로 확인되지 않는 사실, 추가 증거가 있을 때만 검토할 수 있는 가설, 그리고 제도개선 제안을 서로 섞지 않는다. 특정 개인의 인지·묵인·결정·권한·부작위는 원자료가 확인되지 않는 한 사실로 전환하지 않는다. 사고 규모나 직함, 회사 차원의 통제 미흡만으로 개인 형사책임의 빈칸을 채우지 않는다는 것이 이 편의 출발선이다.
1|5월 30일, 한 번은 막았다 — 그런데 사고는 끝나지 않았다
2026년 5월 30일 티빙의 시스템에서 DB 부하와 CPU 급증 등 이상징후가 탐지됐고, 조사자료상 최초의 정보반출 시도는 차단됐다. 사고 전의 취약점 관리와 예산·위험수용·외주 결정은 앞선 편의 범위다. 이 편에서는 실제 이상징후가 나타난 뒤 조직이 어떤 시간표로 움직였는지를 본다. (근거: 과학기술정보통신부 2026.9.3.; 민관합동조사단 2026.9.4.)
조사자료에 따르면 다음 날인 5월 31일 공격자는 다른 접근수단과 가상서버 등을 이용해 약 24GB의 이용자 정보를 외부로 반출한 것으로 파악됐다. 민관합동조사단은 5월 31일 10:10을 침해사고 인지 기준점으로 제시했고, 최초 이상징후 이후 정보보호 전담조직과 CISO 등에 상황이 공유되기까지 약 14시간이 걸렸다고 밝혔다. (근거: 과학기술정보통신부 2026.9.3.; 민관합동조사단 2026.9.4.)
그러나 이 시간축에서 곧바로 특정 개인의 책임을 결론낼 수는 없다. 5월 30일 최초 경보를 정확히 누가 몇 시에 보았는지, 어느 단계에서 단순 성능문제에서 침해사고 가능성으로 판단이 바뀌었는지, 실제 보고선과 차단권한이 누구에게 있었는지는 공개 원자료만으로 확정되지 않는다.
따라서 이 편의 핵심은 ‘14시간’이라는 숫자 하나가 아니다. 최초 탐지와 1차 차단 뒤에도 후속 공격이 이어졌고, 그 사이 내부전파·판단·차단·사고대응·신고라는 Response Chain의 각 노드를 시간축으로 복원해야 한다.
2|‘늦었다’는 말은 언제 법률문장이 되는가
이상징후를 탐지한 뒤 내부전파·차단·신고가 늦었다면, 그 ‘하지 않은 일’은 언제 형사상 부작위책임이 되는가. 이 질문은 시간의 길이만으로 답할 수 없다.
형사상 부작위책임을 검토하려면 최소한 다음 순서를 통과해야 한다. 무엇을 하지 않았는가. 왜 그 사람이 그 행동을 해야 했는가. 그 의무가 실제로 그 사람에게 귀속됐는가. 현실적으로 할 수 있었는가. 언제까지 해야 효과가 있었는가. 그 행동을 했다면 결과를 막거나 줄일 수 있었는가. 그리고 필요한 주관적 요건과 인과관계가 증명되는가.
따라서 ‘대응이 늦었다’는 표현은 법률적 결론이 아니라 조사 출발점이다. 지연시간 안에 특정한 법적·직무상 행동이 요구됐고, 특정 개인 또는 조직이 그 행동을 실행할 권한과 수단을 가지고 있었으며, 그 행동을 제때 했다면 문제 된 결과가 달라졌을 것이라는 증거가 연결돼야 한다.
현재 공개자료만으로는 약 14시간의 내부전파 지연이 5월 31일 후속 반출을 실제로 가능하게 했는지, 또는 더 빠른 조치가 후속 반출을 막거나 규모를 줄였는지 확정할 수 없다.
3|사고 후 Response Chain을 시간표로 복원한다
2026.5.30 · 최초 이상징후 DB 부하·CPU 급증 등 이상징후가 발견됐고 1차 정보반출 시도는 차단됐다. 최초 관측자와 정확한 시각은 별도 확인이 필요하다.
2026.5.31 · 후속 공격 다른 접근수단과 가상서버 등을 이용해 약 24GB가 외부로 반출된 것으로 조사됐다. 정확한 시작·종료시각과 14시간 지연의 시간중첩은 원본 로그가 필요하다.
2026.5.31 10:10 · 침해사고 인지 민관합동조사단이 침해사고 인지 기준점으로 제시한 시각이다. 조직적 기준점이지 모든 임직원·경영진의 개인적 인지시각은 아니다.
약 14시간 · 내부전파 최초 이상징후 뒤 정보보호 전담조직·CISO 등에 상황이 공유되기까지 약 14시간이 걸렸다. 누구의 보고의무 위반인지, 각 단계의 전달시각은 아직 확정되지 않았다.
2026.6.1 15:08 · KISA 신고 조사단은 당시 24시간 신고기준을 넘겼다고 판단했다. 신고규정 위반 문제와 데이터 유출 결과에 대한 형사책임은 별개다.
2026.6.2 · 개인정보 유출 정황 인지 개인정보보호위원회 자료상 개인정보 유출 정황을 인지한 시점이다. 5월 31일의 침해사고 인지와는 다른 사건시계다.
사고조사 · 탐지와 로그 한계 실시간 네트워크·데이터 흐름 탐지·차단 미흡과 일부 신규 장비의 로그보존 한계가 지적됐다. 이를 특정 개인의 과실 또는 고의적 증거인멸로 자동 전환해서는 안 된다.
이 시간표의 목적은 책임자를 먼저 지목하는 데 있지 않다. 법적으로 의미 있는 행동가능성과 결과방지가능성을 시간축에 배치하고, 각 노드에서 누가 무엇을 실제로 수신·인지했으며 누가 판단·명령·실행 권한을 가졌는지를 원자료와 겹쳐 보는 데 있다.
4|14시간이 말해 주는 것과 말해 주지 않는 것
민관합동조사단은 실제 이상징후가 발생한 시점으로부터 약 14시간이 지난 뒤 침해사고 대응을 총괄하는 정보보호 전담조직과 CISO에게 상황이 공유된 사실을 확인했고, 초동조치를 위한 부서 간 신속한 상황전파와 협업체계가 미흡했다고 평가했다. (근거: 민관합동조사단 2026.9.4.)
그러나 ‘약 14시간’이라는 사실은 그 자체로 특정 CISO 또는 특정 담당자가 14시간 동안 사고를 알고도 아무것도 하지 않았다는 뜻이 아니다. 누가 언제 경보를 받았는지, 어느 시점에서 침해가능성을 인식했는지, 어떤 보고의무가 누구에게 있었는지는 개인별 원자료가 필요하다.
만약 특정 담당자에게 중대한 이상징후를 즉시 정보보호조직 또는 상급자에게 전파할 구체적 직무상 의무가 있었고, 그 담당자가 위험의 성격을 판단할 충분한 정보를 받았으며 현실적으로 보고할 수 있었음에도 정당한 이유 없이 보고하지 않았다는 기록이 확인된다면, 내부전파 단계의 부작위를 검토할 수 있다.
반대로 최초 경보가 통상적인 성능장애와 구별하기 어려웠거나, 담당자가 적절한 절차에 따라 즉시 상위단계로 넘겼거나, 이후 지연이 다른 단계에서 발생했다는 자료가 확인된다면 해당 개인에 대한 책임귀속은 약해지거나 배제될 수 있다.
5|부작위책임은 ‘아무것도 하지 않은 죄’가 아니다
형법 제18조의 부작위법리는 위험발생을 방지할 법적 의무가 있거나 자기 행위로 위험발생의 원인을 만든 사람이 위험을 방지하지 않은 경우를 전제로 한다. 대법원은 작위의무가 단순한 도덕적 요구가 아니라 법적 의무여야 하지만, 법령뿐 아니라 법률행위·선행행위·신의칙·사회상규·조리 등에서도 발생할 수 있다고 본다.
대법원 1996. 9. 6. 선고 95도2551 판결은 부작위범의 작위의무와 부작위에 의한 방조를 다룬 주요 기본판례다. 법원의 입찰업무 담당 공무원들이 횡령이 계속되고 있음을 알고도 제지하거나 상관에게 보고하지 않은 사안에서, 법적 작위의무와 결과방지가능성 등을 전제로 부작위에 의한 방조책임을 인정했다. 다만 이 판결은 특정 범죄를 알고 있던 공무원의 사례이므로 티빙의 사고대응 지연에 곧바로 사기방조를 인정하는 근거로 사용할 수는 없다.
대법원 1997. 3. 14. 선고 96도1639 판결은 실제 담당업무 안에서 위험을 시정하거나 상급자에게 보고할 의무가 근로계약과 조리 등에 의해 발생할 수 있음을 보여준다. 여기서 중요한 것은 ‘누가 직원인가’가 아니라 ‘누가 그 경보를 처리하고 보고하도록 실제 업무가 배정되어 있었는가’다.
결국 부작위책임은 ‘아무것도 하지 않았다’는 비난이 아니다. 법이 요구한 바로 그 행동을, 그 행동을 해야 할 사람이, 할 수 있었는데 하지 않았다는 구조를 증명하는 문제다.
6|누가 바로 그 행동을 해야 했는가 — Duty Holder
이 편에서 확인할 위치는 티빙의 사고대응 조직과 Response Chain에 실제 참여한 조직·담당자군이다. 운영조직, 정보보호조직, SOC·관제 담당 위치, 사고대응 지휘선, CISO 후보 위치, 실제 차단 실행 위치, KISA 신고 실무·승인 위치를 순서대로 확인해야 한다.
CISO라는 직함은 조사할 위치를 정해 주는 표지일 뿐, 그 자체로 모든 사고대응 실패의 Duty Holder라는 결론을 만들지 않는다. 형사상 의무주체를 특정할 때는 실제 직무분장, 위임, 계약, 지휘·감독, 실질적 통제권을 확인해야 한다.
CPO도 이 편에서 미리 1차 책임위치로 두지 않는다. 개인정보 유출 대응 또는 신고의무와 실제 사고대응 권한이 내부자료에서 Response Chain에 연결되는 경우에만 검토 대상이 된다.
현재 공개자료만으로는 운영조직에서 정보보호조직과 CISO로 이어지는 각 단계의 실제 보고시각, 사고등급을 판정한 사람, TF·비상대응을 발동할 권한자, KISA 신고의 준비·승인·전송 책임자를 개인별로 확정할 수 없다.
따라서 ‘대표’, ‘CISO’, ‘CPO’, ‘보안팀’이라는 추상명사를 곧바로 책임주체로 쓰기보다, 각각의 구체적 행동에 대응하는 Duty Holder를 원자료로 특정해야 한다.
7|할 수 있었는가 — 차단권한·기술수단·Intervention Window
작위의무가 있다고 주장하는 것만으로는 충분하지 않다. 특정 시점에 요구되는 행위를 현실적·물리적으로 할 수 있었는지, 그리고 그 작위로 결과를 방지할 수 있었는지를 별도로 확인해야 한다. 이 편에서는 이를 Authority, Means, Intervention Window라는 분석항목으로 나누어 본다.
확인해야 할 조치 후보에는 키 폐기·교체, 자격증명 변경, 계정정지, 접근차단, 네트워크 격리, 서버정지, 외부통신 차단, 경보정책 강화, 추가 로깅, 사고대응 TF 발동 등이 있다. 이것은 당시 실제로 모두 가능했다는 사실이 아니라, 당시의 구체적 행동의무와 행동가능성을 검증하기 위한 후보군이다.
만약 특정 담당자가 이러한 조치를 명령하거나 실행할 실질적 권한과 기술수단을 가지고 있었고, 특정 시각 이전에 조치를 했다면 후속 침투·반출을 막거나 현저히 줄일 수 있었다는 포렌식 분석이 확인된다면, 차단 단계의 부작위와 인과관계를 검토할 수 있다.
반대로 권한이 다른 조직에 있었거나 비상권한이 부여되지 않았거나, 공격자가 이미 다른 접근수단을 확보해 해당 조치로는 결과를 막기 어려웠다는 기술자료가 확인된다면 책임은 제한될 수 있다.
대법원 2010. 1. 14. 선고 2009도12109·2009감도38 판결은 법적 작위의무가 인정되더라도 요구되는 작위로 결과를 쉽게 방지할 수 있었다고 보기 어렵다면 고의의 부작위범 책임이 성립하지 않을 수 있음을 보여준다. 대법원 2026. 6. 25. 선고 2024도5902 판결도 산업안전 분야에서 실질적 지배·관리 권한, 영향력, 전문성 등을 확인하고 단순한 점검·조정·확인만으로 형사상 의무주체를 확대하지 않도록 한 제한선이다. 두 판례는 티빙에 직접 대입하는 것이 아니라 행동가능성·Authority·Control을 엄격히 확인해야 한다는 판단구조를 비교하는 데 사용한다.
8|5월 31일 10:10 — 조직의 인지와 개인의 인지는 다르다
민관합동조사단은 2026년 5월 31일 10:10을 침해사고 인지시점으로 제시했다. 이 시각은 조사단이 사고대응·신고시간을 판단할 때 사용한 공식 기준점이다. (근거: 과학기술정보통신부 2026.9.3.; 민관합동조사단 2026.9.4.)
그러나 10:10을 대표이사·CISO·CPO·경영진 또는 모든 사고대응자의 개인적 인지시각으로 동일시해서는 안 된다. 어떤 개인이 무엇을 언제 받았고, 그 자료가 침해사고의 성격을 어느 정도 구체적으로 보여주었으며, 그 개인이 실제로 이해했는지는 별도의 증거문제다.
개인정보보호위원회는 티빙이 2026년 6월 2일 이용자 개인정보가 저장된 DB에 비인가 접근이 이루어져 개인정보가 유출된 정황을 인지한 뒤 유출신고를 한 것으로 확인됐다고 밝혔다. 따라서 5월 31일 10:10의 ‘침해사고 인지’와 6월 2일의 ‘개인정보 유출 정황 인지’는 대상 사실과 법적 절차가 다른 두 시계다. 둘을 모순이라고 쓰거나 어느 한 시계로 다른 시계의 사실을 덮어서는 안 된다. (근거: 개인정보보호위원회 2026.6.4.)
이 편에서 Knowledge는 ‘회사가 알았다’는 한 문장으로 처리하지 않는다. 경보수신 → 보고 → 실제 수신 → 이해 → 판단 → 명령으로 분해해 증거로 확인해야 한다. 다만 사고 전 2024년의 Knowledge + Decision Chain은 여기서 다시 분석하지 않는다.
9|KISA 신고지연 — 신고의무 위반과 형사상 결과책임을 분리한다
티빙은 2026년 6월 1일 15:08 KISA에 침해사고를 신고했다. 민관합동조사단은 5월 31일 10:10을 인지 기준점으로 보아 신고가 24시간 기준을 넘겼다고 판단했고, 과학기술정보통신부는 정보통신망법에 따른 과태료 부과 예정이라고 밝혔다. (근거: 과학기술정보통신부 2026.9.3.; 민관합동조사단 2026.9.4.)
2026년 10월 1일 공식자료를 기준으로 다시 확인한 범위에서는 이 신고지연에 관한 별도의 최종 처분금액·완료 공표자료가 추가로 확인되지 않았다. 따라서 이 글에서는 과태료 처분이 최종 확정됐거나 구체적 금액이 확정됐다고 쓰지 않는다.
2026년 5월 사고 당시 정보통신망법 제48조의3 제1항은 침해사고 발생 시 ‘즉시’ 신고하도록 규정했고, 당시 시행령 제58조의2 제1항은 침해사고 발생 사실을 알게 된 때부터 24시간 이내 신고하도록 시기를 구체화하고 있었다. 2026년 10월 1일부터 시행된 개정 정보통신망법은 제48조의3 제1항 자체에 24시간 기준을 명문화했다. 이 현재법을 2026년 5월 사고 당시의 의무를 새로 만들거나 확대하는 근거로 소급해서는 안 된다.
사고 당시 신고규정 위반 여부와 추가 정보반출에 대한 형사상 결과귀속은 별개의 관문이다. 신고가 늦었다는 사실만으로 추가 정보반출에 대한 형사상 부작위책임이 자동 성립하지 않는다. 신고를 더 빨리 했더라면 외부기관의 지원이나 내부 대응이 실제로 앞당겨져 후속 반출을 막거나 줄였을 것이라는 Counterfactual은 별도로 입증돼야 한다.
현재 공개자료만으로는 KISA 신고를 실제 준비·승인·전송할 의무와 권한이 어느 조직·개인에게 있었는지, 신고가 6월 1일 15:08까지 이루어지지 않은 구체적 이유가 무엇인지 확정되지 않는다.
10|책임을 인정하는 판례와 책임을 제한하는 판례
95도2551 · 1996.9.6. 법적 작위의무는 법령에만 한정되지 않으며, 위험·범행을 제지·보고할 의무와 현실적 방지가능성이 중요하다. 특정 범죄를 알고 있던 공무원 사례이므로 티빙의 일반 대응지연을 사기방조로 곧바로 전환하지 않는다.
96도1639 · 1997.3.14. 실제 담당업무 안에서 시정·상급보고 의무가 근로계약·조리 등에 의해 발생할 수 있다. 누가 경보처리·보고업무를 실제 맡았는지 원자료가 필요하다.
2003도4128 · 2006.4.28. 실제 관리·통제권이 있는 자의 조리상 조치의무를 검토한 책임인정 축이다. 서비스 구조와 통제권이 다른 사건이므로 판단구조만 비교한다.
2015도6809 전원합의체 · 2015.11.12. 보호적 지위·사태지배·현실적 결과방지가능성을 종합한다. 세월호 구조의무 사건으로 보호대상과 사실관계가 다르다.
2009도12109·2009감도38 · 2010.1.14. 작위의무가 있어도 요구되는 작위로 결과를 쉽게 방지할 수 없었다면 고의의 부작위범 책임이 성립하지 않을 수 있다. EP-03의 Counterfactual을 제한하는 핵심 비교축이다.
2015도5545 · 2015.10.29. 도급관계만으로 구체적·직접적 의무를 자동 확대하지 않는다. 외주 관제·운영이 있었다면 계약과 실제 지휘·감독을 확인해야 한다.
2024도5902 · 2026.6.25. 실질적 지배·관리 권한, 영향력, 전문성 등을 중심으로 의무주체를 엄격히 판단한다. 산업안전 분야 판례이므로 단순 관여를 형사상 책임주체로 확대하지 않는 판단구조만 비교한다.
책임인정 판례와 책임제한 판례를 함께 읽어야 한다. 특정인이 위험 또는 정범범죄를 실제로 인식했고 필요한 조치를 하지 않았다는 사실만으로는 충분하지 않다. 바로 그 사람에게 법적 작위의무가 귀속되고, 요구되는 작위를 현실적으로 할 수 있었으며, 필요한 주관적 요건과 결과방지가능성·인과관계까지 충족되는 경우에만 해당 부작위책임을 검토할 수 있다. 반대로 직무범위·실질권한·행동가능성·결과방지가능성이 증명되지 않으면 책임은 제한되거나 부정될 수 있다.
11|Omission Duty Matrix — 무엇을 증명해야 하는가
Risk 그 시점에 어떤 침해위험이 나타났는가 — 경보, DB·CPU, 네트워크, 계정 이상
Trigger / Time 위험은 정확히 언제 관측됐는가 — 자동생성 로그, Alert ID
Required Act 정확히 무엇을 했어야 했는가 — 보고, 키 교체, 계정정지, 격리, 신고 등
Duty Source 왜 그 행동을 해야 했는가 — 법령, 직무, 내부규정, 계약, 선행행위
Duty Holder 바로 그 행동을 해야 할 주체는 누구인가 — 직무기술서, 전결, 위임, RACI
Knowledge 그 주체는 당시 무엇을 실제로 알았는가 — 수신, 열람, 메신저, 회의, 통화
Authority 그 조치를 명령·실행할 권한이 있었는가 — 권한표, 비상권한, 접근권
Means 인력·기술·접근수단이 있었는가 — SOC/SIEM/DLP/EDR, 운영권한
Intervention Window 언제까지 조치해야 실질적 효과가 있었는가 — 공격 세션과 반출 타임라인의 중첩
Action / Omission 실제 무엇을 했고 하지 않았는가 — 명령, 티켓, 방화벽, 키회전 실행기록
Counterfactual 했다면 결과가 달라졌는가 — 포렌식, 기술감정, 재현분석
Result 어떤 결과가 실제 발생했는가 — 후속 침투, 정보반출, 신고지연
Evidence / Counterevidence 무엇이 사실을 증명하고 무엇이 책임을 제한하는가 — 원본 로그·메신저·전화·결재·보고, 권한부재·불충분 경보·합리적 대응·결과불가피
이 Matrix는 사람부터 정해 놓고 증거를 찾는 방식의 반대편에 있다. 빈칸이 남아 있으면 그 빈칸은 그대로 남겨야 한다. 특히 Evidence Request를 적었다는 사실은 그 자료가 실제 존재한다는 뜻도, 존재한다면 유죄를 증명한다는 뜻도 아니다.
형사-10의 기준에 따라 각 자료는 존재 여부, 원본성·동일성, 특정 개인과의 귀속, 내용의 의미, 법률요건과의 연결, 증거능력을 단계별로 확인해야 한다. 반대자료가 더 강하면 책임은 제한되거나 부정돼야 한다.
12|지금은 확인할 수 없는 것과 반대증거
현재 공개자료로는 다음 사항을 확정할 수 없다.
5월 30일 최초 이상징후를 정확히 누가 몇 시에 처음 확인했는가.
당시 이를 단순 성능문제와 침해징후 중 무엇으로 판단했는가.
운영조직→정보보호조직→CISO 등 각 단계의 실제 전달시각은 언제인가.
누가 사고등급을 결정하고 TF·비상대응체계를 발동할 권한을 가졌는가.
누가 키 폐기·교체, 자격증명 변경, 계정정지, 접근차단, 네트워크 격리를 실행할 권한을 가졌는가.
각 시점에 기술적으로 가능한 즉시조치는 무엇이었는가.
약 14시간의 내부전파 지연이 공격자의 후속 침투·반출 시간과 실제로 겹쳤는가.
약 24GB 반출의 정확한 시작·종료시각은 언제인가.
더 빠른 내부전파·차단이 후속 반출을 막거나 규모를 줄였을 것인가.
KISA 신고의 준비·승인·전송 의무와 권한은 어느 조직·개인에게 있었는가.
5월 31일 10:10의 인지 판단에 사용된 구체적 내부자료는 무엇인가.
신고가 6월 1일 15:08까지 이루어지지 않은 구체적 이유는 무엇인가.
원본 메신저·전화·티켓·관제로그·Incident Timeline은 무엇을 보여주는가.
더 빠른 조치를 했어도 공격자의 우회수단 때문에 같은 결과가 발생했을 가능성이 있는가.
반대증거도 같은 비중으로 확보해야 한다.
최초 경보가 침해사고로 판단하기 어려운 수준이었다는 자료.
담당자가 경보를 받은 즉시 정해진 절차에 따라 상위보고 또는 기술조치를 했다는 자료.
문제 된 개인에게 키·계정·네트워크·신고를 통제할 권한이 없었다는 자료.
다른 조직 또는 외주업체가 해당 권한을 실제 보유하고 있었다는 자료.
공격자가 다른 자격증명·우회수단을 이미 확보해 더 빠른 조치로도 후속 반출을 막기 어려웠다는 기술자료.
조치가 합리적인 사고대응 절차와 당시 이용 가능한 정보에 부합했다는 자료.
내부전파 지연과 약 24GB 반출 사이의 시간이 겹치지 않거나 인과적으로 연결되지 않는다는 포렌식 자료.
이러한 자료는 ‘책임을 피하기 위한 변명’이 아니라 형사책임의 구성요건과 책임귀속을 정확히 검증하기 위한 필수 반대자료다. 책임을 강화하는 자료와 책임을 제한하는 자료를 같은 증거지도 안에서 읽어야 한다.
13|더 빠른 대응이 피해를 줄였는가 — Recovery와 Reform의 경계
사고대응 속도는 형사책임만의 문제가 아니다. 더 빠른 내부전파·차단·외부지원 요청이 실제로 추가 정보반출이나 후속 피해를 줄일 수 있었다는 사실이 확인된다면, 피해확산 방지의 관점에서도 중요한 의미를 가진다. 그러나 그 가능성만으로 현재 피해액이나 민사상 배상책임을 확정하지 않는다.
이 편에서는 새로운 처벌죄를 먼저 제안하지 않는다. 먼저 현행법 아래에서 Duty Holder, Authority, Means, Intervention Window, Counterfactual을 복원한 뒤, 실제 제도공백이 확인될 때 기록·권한구조 개선을 검토한다.
Incident Response Time Ledger 최초 경보·수신·보고·판단·차단·신고 시각을 사후 변경이 어려운 형태로 기록
Escalation SLA 위험등급별 내부전파 최대시간과 상위보고 조건 명확화
Emergency Authority 중대 침해 시 키·계정·접근경로를 즉시 차단할 비상권한·대리권 명확화
Incident Commander 사고 발생 시 책임과 권한이 일치하는 지휘주체 지정
Intervention Window 기록 어떤 조치를 언제까지 취해야 효과가 있었는지 사후검증 가능하게 기록
외주 Response SLA 외주 관제·운영사의 경보·보고·차단·협력시간과 권한을 계약에 명확화
Dual Clock Control 침해사고 신고와 개인정보 유출신고의 서로 다른 법적 시계를 시스템상 분리 관리
이 항목들은 현행법상 이미 전부 의무화돼 있다는 설명이 아니다. EP-03에서 검토하는 제도개선 가설이다.
14|결론 — ‘얼마나 늦었는가’보다 ‘누가 언제 무엇을 할 수 있었는가’
공식자료로 확인되는 핵심 사건시계는 5월 30일 최초 이상징후와 1차 차단, 5월 31일 후속 반출, 5월 31일 10:10 침해사고 인지 기준점, 정보보호 전담조직·CISO까지 약 14시간의 상황전파, 6월 1일 15:08 KISA 신고다.
이 사건시계는 누가 언제 무엇을 할 수 있었는지를 검증하기 위한 조사좌표다. 시간의 존재 자체를 특정 개인의 형사책임으로 자동 전환하지 않는다.
형사상 부작위책임은 시간의 길이만으로 결정되지 않는다. 바로 그 시점에 특정 행동을 해야 할 법적·직무상 의무가 누구에게 있었는지, 그 사람이 당시 어떤 정보를 실제로 수신·인지했는지, 차단·보고·신고를 실행할 권한과 수단이 있었는지, 그리고 그 행동을 제때 했다면 추가 침투나 정보반출이라는 결과를 막거나 줄일 수 있었는지를 원자료로 복원해야 한다.
현재 공개자료는 회사 차원의 사고대응 문제와 여러 부작위 후보를 보여주지만, 특정 개인의 인지·묵인·결정·권한·Counterfactual을 완성하지 않는다. 그 빈칸을 직함이나 사고의 크기로 채우지 않는다.
따라서 현 단계의 결론은 조건부다. 개인별 수신·보고시각, 실제 차단·보고·신고 권한, 당시 선택 가능한 조치, 후속 공격과의 시간중첩, 결과방지가능성이 원자료로 연결된다면 특정 Duty Holder의 부작위책임을 검토할 수 있다. 반대로 그 연결이 증명되지 않거나 합리적 대응·권한부재·결과불가피성이 확인된다면 책임은 제한되거나 부정돼야 한다.
이 편의 마지막 질문은 하나다.
그 사람에게 어떤 의무가 있었고, 어떤 정보를 언제 실제로 수신·인지했으며, 무엇을 할 권한과 수단이 있었고, 실제로 무엇을 했거나 하지 않았다는 것을 무엇으로 증명할 것인가?
사고 전 2024년 취약점과 이 편의 경계
2024년 모의해킹에서 접속키 노출 취약점이 발견되고 개선되지 않았다는 사실은 공식자료로 확인된다. 그러나 대표이사·CISO·CPO 또는 특정 경영진이 그 보고서를 실제 받았거나 위험을 인식·묵인·거절·수용했다는 사실은 공개 원자료가 확인되기 전까지 확정할 수 없다. 사고 전 Knowledge + Decision Chain을 2026년 사고 후 Response Chain의 개인 Knowledge로 자동 연결하지 않는다.
참고자료
과학기술정보통신부, 「티빙(TVING) 침해사고 조사결과 발표」, 2026. 9. 3.
과학기술정보통신부 민관합동조사단, 「티빙 민관합동조사단 조사결과 주요내용」, 2026. 9. 4.
개인정보보호위원회, 「개인정보위, (주)티빙 이용자 개인정보 유출 사고 관련 조사 착수」, 2026. 6. 4.
형법 제18조(부작위범).
대법원 1996. 9. 6. 선고 95도2551.
대법원 1997. 3. 14. 선고 96도1639.
대법원 2006. 4. 28. 선고 2003도4128.
대법원 2010. 1. 14. 선고 2009도12109·2009감도38.
대법원 2015. 10. 29. 선고 2015도5545.
대법원 2015. 11. 12. 선고 2015도6809 전원합의체.
대법원 2026. 6. 25. 선고 2024도5902.
과학기술정보통신부, 「사이버 침해사고 예방·대응 전면 강화를 위한 정보통신망법·시행령, 10월 1일부터 시행」, 2026. 9. 30.
정보통신망 이용촉진 및 정보보호 등에 관한 법률 제48조의3 및 시행령 제58조의2 — 2026년 5월 사고 당시 법률시점 확인.
정보통신망 이용촉진 및 정보보호 등에 관한 법률 [시행 2026.10.1.] 제48조의3 — 현재법 최신성 확인 및 소급금지 통제.
Savor Balance · Korean Archive · Yohan Choi


