로그·보고서·포렌식부터 ‘누가 알고 누가 결정했는가’를 입증하는 증거지도까지
AEP LEGAL COORDINATES · EP-04
확인 기준일 | 2026년 10월 4일
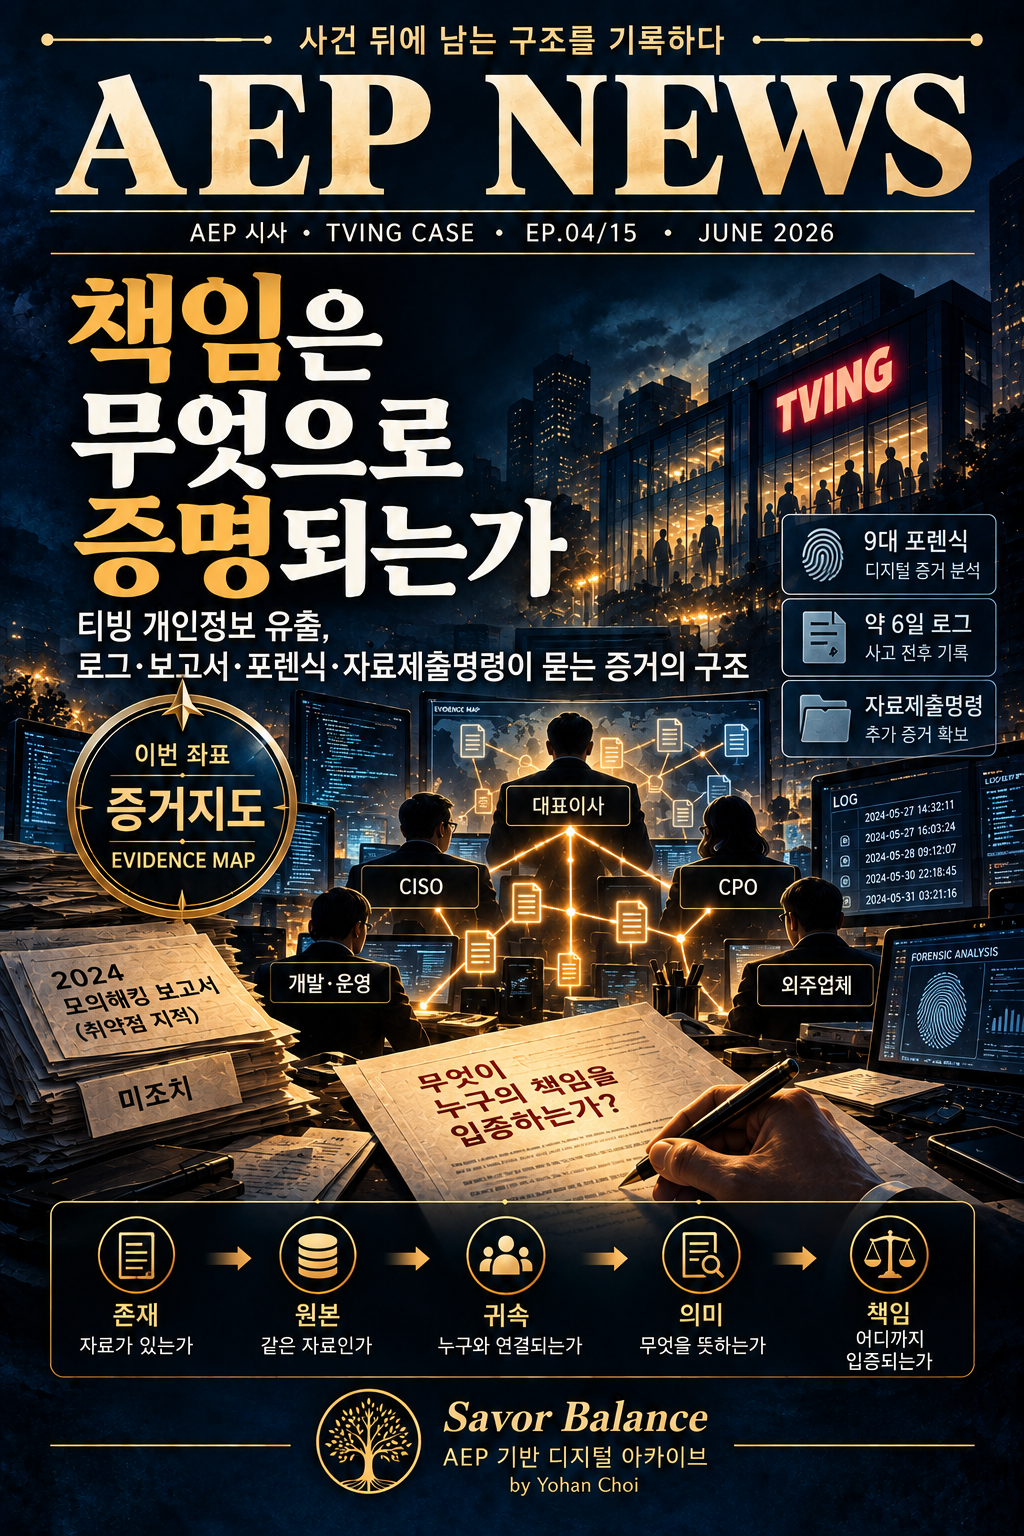
민관합동조사에서는 일부 신규 VPN 장비에 약 6일간의 접속기록만 보관되는 등 로그 관리의 한계가 확인됐다. 조사 과정에서는 개발자 단말기 9대에 대한 포렌식과 보안장비·데이터베이스·티빙 시스템 로그의 연계분석도 활용됐다. 여기서 질문이 생긴다. 기록이 부족하거나 흩어져 있다면, 사고의 책임은 무엇으로 증명할 수 있을까.
답은 ‘누구의 책임인가’를 먼저 정하는 데 있지 않다. 어떤 자료가 실제 존재하는지, 그것이 원본 또는 동일한 자료인지, 누가 작성·수신·열람했는지, 무엇을 의미하는지, 어느 법률요건과 연결되는지를 차례로 확인해야 한다. 보고서 한 장이나 로그 한 줄이 곧바로 특정 개인의 책임이 되는 것은 아니다.
2024년 모의해킹에서 개발·운영환경 접속키가 소스코드에 노출되는 취약점이 발견됐고 개선조치가 이루어지지 않았다는 사실은 정부 공식조사로 확인됐다. 그러나 그 최종보고서를 대표이사·CISO·CPO 등이 실제로 받았는지, 위험을 어느 수준까지 이해했는지, 누가 개선을 승인·거절·보류했는지는 현재 공개 원자료만으로 확인되지 않는다. 이 빈칸을 직급이나 사고 규모로 채워서는 안 된다.
사고 뒤의 시간도 같은 방식으로 읽어야 한다. 조사단은 2026년 5월 31일 10시 10분을 침해사고 인지 기준점으로 제시했고, 최초 이상징후 발생 뒤 정보보호 전담조직과 CISO에게 상황이 공유되기까지 약 14시간이 걸렸다고 확인했다. 하지만 이것이 특정 개인이 14시간 동안 사고를 알고도 방치했다는 뜻은 아니다. 개인의 인지와 결정은 메일·메신저·회의록·열람기록·결재자료 같은 원자료로 다시 복원해야 한다.
그래서 EP-04가 남기는 답은 단순하다. 책임은 의심의 크기가 아니라 증거의 연결로 증명된다. 증거가 사실로, 사실이 법률요건으로, 다시 특정 사람의 권한·인지·결정으로 이어질 때 비로소 책임을 말할 수 있다. 반대로 필요한 조치를 했거나 실제 권한이 없었다는 자료도 같은 무게로 읽어야 한다.
이제 아래에서는 로그·보고서·포렌식·자료제출명령이 실제 법정에서 어떤 증거가 될 수 있는지, 그리고 무엇은 아직 말할 수 없는지를 AEP Legal Coordinates에서 더 깊이 살펴본다.
아래에서는 법률 분석 전문을 이어갑니다
AEP LEGAL COORDINATES · EP-04
AEP LEGAL COORDINATES · ARC II · 현행법의 책임·증명 한계
EP-04|책임은 무엇으로 증명되는가
로그·보고서·포렌식·자료제출명령이 만드는 티빙 사건의 증거지도
확인 기준일|2026년 10월 4일
이 글은 확인된 사실, 현행법과 판례, 현재 공개 원자료로 확인되지 않는 사실, 추가 증거가 있을 때만 검토할 수 있는 가설, 그리고 제도개선 제안을 서로 섞지 않는다. 특히 특정 개인이 ‘알았다’, ‘보고받았다’, ‘묵인했다’, ‘거절했다’, ‘위험을 수용했다’, ‘결정했다’고 쓰려면 그 표현을 뒷받침하는 원자료가 있어야 한다. 사고 규모나 직함, 회사 차원의 관리상 문제만으로 개인의 인지·권한·결정을 추론해 채우지 않는 것이 이 편의 출발선이다.
EP-01은 누가 무엇을 해야 했는가라는 Duty Architecture를, EP-02는 사고 전 Knowledge·Decision Chain을, EP-03은 사고 후 Response Chain을 다뤘다. EP-04는 그 결론을 반복하지 않는다. 이제 묻는 것은 하나다. 그 의무와 인지, 결정과 행동 또는 부작위를 실제 사건에서 무엇으로 증명하거나 반박할 것인가. 이 편의 중심축은 Knowledge + Decision Chain을 증거로 복원하는 Evidence Architecture다.
1|책임은 증거가 있어야 법률문장이 된다
민관합동조사에서는 일부 신규 VPN 장비에 약 6일간의 접속기록만 보관되는 등 로그 관리의 한계가 확인됐다. 정부 조사에서는 개발자 단말기 9대에 대한 포렌식과 보안장비·데이터베이스·티빙 시스템 로그의 연계분석도 사용됐다. (근거: 과학기술정보통신부·민관합동조사단 2026.9.3.; 과학기술정보통신부 브리핑 2026.9.4.)
‘약 6일치만 남았다’는 문장을 보면 곧바로 ‘누가 증거를 없앴는가’라는 질문으로 가기 쉽다. 그러나 법적 책임은 그 점프를 허용하지 않는다. 특정 개인의 책임을 판단하려면 각 법률요건을 뒷받침하는 증거가 필요하고, 시스템 로그·보고기록·결재자료 등은 그 증거원이 될 수 있다. 반대로 기록이 없다는 사정만으로 책임이나 고의를 추정할 수도 없다.
로그 보존기간은 장비 종류, 구축시점, 정책 적용범위, 저장구조, 자동삭제 설정, 장애 여부에 따라 달라질 수 있다. 개인정보처리시스템 접속기록에 적용되는 법정 보존기준과 특정 VPN 장비의 운영로그가 같은 법적 대상인지도 시스템별로 따져야 한다. 현재 공개자료만으로는 누가 해당 장비의 로그정책을 설계·승인·점검했는지, 로그가 사라진 정확한 이유가 무엇인지, 삭제 또는 누락이 정상적인 보존정책의 결과인지 다른 사유인지 확정할 수 없다.
그래서 EP-04의 첫 질문은 ‘누가 증거를 없앴는가’가 아니다. 책임을 판단하는 데 필요한 증거가 무엇이었고, 실제 생성됐는지, 얼마나 보존됐는지, 지금 제출된 자료가 원본과 같은지, 어느 사람과 어느 법률요건에 연결되는지를 먼저 묻는다.
2|법적으로 가능하다는 것과 법정에서 증명된다는 것은 다르다
형사소송법 제307조는 범죄사실을 증거에 의해 인정하도록 하고, 유죄의 인정에는 합리적인 의심이 없는 정도의 증명이 필요하다는 원칙을 둔다. 따라서 어떤 법률구성이 이론상 가능하다는 사실과 특정 개인에게 그 범죄가 실제로 증명됐다는 사실은 서로 다른 단계다.
디지털 자료라고 해서 자동으로 법정의 증거가 되는 것도 아니다. 전자정보는 그 성격과 제출·수집 경위에 따라 사건과의 관련성, 적법한 수집, 원본과 제출자료 사이의 동일성, 수집·복제·분석과정의 신뢰성, 진정성립 및 전문법칙 등 해당되는 증거법상 요건을 검토해야 한다. 형사소송법 제308조의2는 적법한 절차에 따르지 않고 수집한 증거의 사용을 제한한다.
대법원 2015. 7. 16. 자 2011모1839 전원합의체 결정과 2022. 1. 14. 자 2021모1586 결정은 전자정보 압수·수색에서 혐의사실과의 관련성과 절차적 통제가 필요하다는 제한을 보여준다. 대법원 2013. 6. 13. 선고 2012도16001, 2018. 2. 8. 선고 2017도13263 판결은 원본과 출력물·사본 사이의 동일성 및 변경되지 않았다는 점의 증명이 중요하다는 방향을 제시한다.
따라서 ‘보고서가 있다’에서 멈추지 않는다. 그 보고서가 실제 존재하는가 → 원본 또는 동일한 자료인가 → 누가 작성·수신·열람했는가 → 무엇을 의미하는가 → 어느 법률요건을 입증하는가 → 법정에서 사용할 수 있는가까지 분해한다.
3|AEP Evidence Map — 증거에서 책임까지 다섯 단계를 연결한다
EP-04가 먼저 보는 대상은 특정 대표이사·CISO·CPO가 아니다. 증거가 생성되고 보존되는 위치, 즉 Evidence Custodian과 Evidence Holder다. 개발·운영 시스템은 접속·DB·클라우드·IAM 기록을 생성하고, SOC·정보보호·사고대응 조직은 경보·분석·차단 기록을 남길 수 있다. 경영 의사결정선에는 보고·결재·예산·보안예외·Risk Acceptance 관련 기록이 있을 수 있다. 다만 ‘있을 수 있다’는 것과 실제 존재한다는 것은 다르다.
AEP Evidence Map의 기본 사슬은 증거(Evidence) → 사실(Fact) → 법률요건(Legal Element) → 사람(Person) → 책임(Responsibility)이다.
예를 들어 모의해킹 문서가 있다는 사실만으로 개인의 유죄가 되는 것은 아니다. 취약점이 발견됐다는 사실, 특정 사람이 그 문서를 받았다는 사실, 그 사람이 위험을 이해했다는 사실, 그에게 개선권한이 있었다는 사실, 실제로 개선을 승인하거나 거절했다는 사실은 각각 다른 증거를 요구한다.
EP-01에서 이미 다룬 Duty 자체를 다시 설명하는 것이 목적도 아니다. 여기서는 ‘그 의무가 바로 그 사람에게 배정돼 있었다는 사실을 무엇으로 증명하는가’로 질문을 바꾼다. 직무기술서·업무분장표·전결규정·위임자료·SLA는 그 연결을 확인할 후보자료다. 그러나 후보자료 목록을 적었다는 사실은 그 문서가 티빙 내부에 실제 존재하거나 특정 내용을 담고 있다는 뜻이 아니다.
같은 이유로 이 증거지도에는 책임을 강화하는 자료만 넣지 않는다. 위험보고를 받지 않았다는 기록, 실제 권한이 없었다는 자료, 필요한 조치를 적절히 했다는 기록처럼 책임을 제한하거나 부정할 수 있는 자료도 같은 지도에 올려야 한다.
4|Evidence Stack E1~E6 — 자료 하나에도 여섯 관문이 있다
형사입증 증거지도는 하나의 자료를 여섯 층으로 나눠 읽는다. 이 여섯 층을 통과하지 않은 자료는 ‘있다’는 이유만으로 곧바로 책임의 증거가 되지 않는다.
E1|Existence — 존재 자료가 실제 존재하는가. Evidence Request 목록에 적혀 있다는 사실만으로 존재를 추정하지 않는다.
E2|Authenticity / Identity — 원본성·동일성 지금 제출된 자료가 원자료와 동일한가. 사본·출력물·export 파일이라면 생성·복제·전달과정을 확인한다.
E3|Attribution — 귀속 누가 작성·수신·승인·실행했는가. 공유메일함, 자동배포, 대리결재 같은 변수를 분리한다.
E4|Meaning — 의미 그 자료가 실제 무엇을 의미하는가. 보고서 문구, 로그 필드, 경보 severity를 사후적 해석으로 과장하지 않는다.
E5|Legal Element — 법률요건 Duty·Knowledge·Authority·Breach·Intent·Causation·Damage 가운데 무엇을 입증하는가.
E6|Admissibility — 증거능력 형사재판에서 적법하고 신뢰할 수 있는 증거로 사용할 수 있는가.
대법원 2025. 2. 27. 선고 2022도1864 판결은 사인이 제출한 녹음파일 사본의 원본 동일성이 문제 된 사건에서, 원본과 사본을 직접 비교하는 것이 원칙이지만 원본 비교가 불가능하거나 곤란한 경우에는 생성·전달·보관 과정에 관한 진술, 검증·감정 결과 등 제반 사정을 종합해 동일성을 판단할 수 있다고 보았다. 이 판결의 대상은 녹음파일 사본이므로 메일 백업·메신저 export·로그 사본에 같은 법리가 기계적으로 적용된다고 단정할 수는 없다. 다만 사본 전자정보의 생성·전달·보관경위와 원본 동일성을 검증해야 한다는 판단구조는 참고할 수 있다.
한 장의 보고서나 한 줄의 로그로 책임을 완성하지 않는다. 강한 사실일수록 서로 다른 자료가 같은 방향을 가리키는지 교차검증하고, 자료들 사이의 모순이 있다면 그 모순 자체를 다시 조사한다.
5|Map A · Decision Chain — 누가 알고 누가 결정했는가를 무엇으로 증명하는가
EP-02의 질문은 사고 전 위험을 실제로 누가 알고 누가 결정했는가였다. EP-04는 그 질문을 증거사슬로 바꾼다. Decision Chain은 Discovery → Documentation → Escalation → Receipt → Understanding → Authority → Resource Control → Decision → Exception → Risk Acceptance → Implementation → Verification → Failure Point의 순서로 추적한다.
2024년 모의해킹에서 개발·운영환경 접속키가 소스코드에 노출되는 취약점이 발견됐고 개선조치가 이루어지지 않았다는 사실은 정부 공식조사에서 확인됐다. 그러나 모의해킹 최종보고서 원본, 정확한 배포목록, 열람기록, 취약점 시정티켓의 담당자와 종결사유는 2026년 10월 4일 현재 확인한 공개 원자료만으로 특정되지 않는다. (근거: 과학기술정보통신부·민관합동조사단 2026.9.3.; 과학기술정보통신부 브리핑 2026.9.4.)
취약점이 발견됐다는 사실에서 ‘대표이사나 CISO·CPO가 그 보고서를 실제 받았다’는 문장으로 넘어가서는 안 된다. 보냈다는 사실, 도착했다는 사실, 열람했다는 사실, 위험을 이해했다는 사실, 그 위험을 처리할 권한이 있었다는 사실은 각각 다른 명제다.
공식조사상 2026년 5월 30일 1차 정보유출 시도 과정에서 DB 서버 CPU 이용률이 100%로 급상승해 이상징후 알람이 발생했고, 티빙은 해당 작업을 차단했다. 조사단은 5월 31일 10시 10분을 침해사고 인지 기준점으로 제시했으며, 최초 이상징후 발생 뒤 정보보호 전담조직과 CISO에게 상황이 공유되기까지 약 14시간이 걸렸다고 확인했다. (근거: 과학기술정보통신부 브리핑 2026.9.4.)
그러나 5월 31일 10시 10분은 조직 차원의 사고 인지 기준점이지 대표이사·CISO·CPO 등 특정 개인이 모두 그 시각에 사고를 알고 있었다는 뜻이 아니다. 약 14시간의 내부전파 역시 특정 개인이 14시간 동안 알고도 방치했다는 의미가 아니다. 개인별 Knowledge를 말하려면 SOC 티켓, 전화기록, 메신저, 메일, 회의개설 기록, 열람로그 등으로 각 단계의 수신·확인시각을 복원해야 한다.
Knowledge만으로 책임이 완성되는 것도 아니다. 그 사람이 실제로 키 폐기·계정정지·네트워크 격리·예산집행·외주사 지시 등의 권한을 가지고 있었는지, 그 권한이 독자적이었는지 상위승인이 필요했는지, 대체수단이 있었는지를 전결규정·직무기술서·시스템 권한표·예산자료로 확인해야 한다.
6|Map B · Technical Timeline — 침입·탐지·인지·보고·차단의 시간을 복원한다
공식조사에서는 공격자가 개발자가 보유한 개발환경 접속키를 사전 탈취해 티빙 개발환경에 무단 접속한 사실이 확인됐다. 그러나 조사단은 피싱·악성코드·공급망 공격·키 공유 및 오남용·취약점 악용 등 여러 시나리오를 분석했음에도 최초 개발환경 접속키의 정확한 탈취경로는 확인하지 못했다. (근거: 과학기술정보통신부 브리핑 2026.9.4.)
기술 타임라인에서는 Detection, Human Awareness, Security Incident Awareness, Confirmed Breach를 구별해야 한다. 즉 시스템이 이상징후를 감지한 시각, 사람이 그 경보를 본 시각, 단순 장애가 아니라 보안사고 가능성을 인식한 시각, 실제 침입·유출을 확정한 시각은 서로 다를 수 있다.
그래서 CPU·대량조회·SIEM·IDS/IPS·EDR·DLP·클라우드 경보의 생성시각, 수신자, 확인시각, severity, ticket 생성과 조치시각을 초·분 단위로 맞출 필요가 있다. 차단기록도 방화벽 차단, IAM 계정정지, 접속키 폐기, 토큰 revoke, DB 세션 종료, Cloud ACL 변경, EDR 격리 같은 실행기록과 연결해야 한다.
기술적 인과관계를 판단할 때는 ‘조금 더 빨리 차단했다면 무엇이 달라졌는가’라는 Counterfactual도 필요하다. 다만 이것은 추측으로 채울 수 없다. 특정 시점의 차단이 실제 추가 침투나 정보반출을 막았을 것인지는 기술감정·재현·시뮬레이션으로 확인해야 한다.
EP-04는 그 Counterfactual의 결론을 사실로 만들지 않는다. 어떤 자료와 분석이 있어야 그 결론을 법적으로 검토할 수 있는지를 보여주는 데서 멈춘다.
7|Map C · Data Provenance — 유출정보는 실제 어디까지 이동했는가
티빙에서 정보가 유출됐다는 사실과 그 정보가 특정 보이스피싱·스미싱에 사용됐다는 사실은 별개다. 2026년 10월 4일 현재 확인한 공개 공식자료 범위에서는 티빙 유출자료가 특정 피싱조직이나 특정 보이스피싱 사건에 사용됐다는 Data Provenance가 확인되지 않았다. 정부 조사 발표 당시에도 이용자 피해사례 및 다크웹 불법거래·유통 정황이 확인되지 않았다고 발표됐다. (근거: 과학기술정보통신부 브리핑 2026.9.4.)
Data Provenance는 데이터의 출처와 이동경로를 복원하는 작업이다. ‘유출 이후 보이스피싱이 있었다’는 시간적 선후관계만으로는 부족하다. 티빙 원본 DB → 공격자 취득본 → 중개자 보유본 → 피싱조직 보유본 → 특정 피해자에게 실제 사용된 정보 사이의 연결을 증거로 확인해야 한다.
대조대상은 단순한 이름·전화번호 일치에 그치지 않는다. 필드명, 컬럼 순서, 고유 식별조합, 오탈자, 회원상태, 가입경로, 특정 서비스 정보, 생성시각, 수정이력, 파일명, 해시값처럼 출처를 구별할 수 있는 조합이 중요하다. 동일성이 강할수록 특정 유출원과 특정 범죄사용 사이의 사실적 연결을 검토할 수 있다.
따라서 현재 공개 원자료만으로 ‘티빙 유출정보가 보이스피싱에 사용됐다’고 사실로 쓸 수 없다. 최초 개발환경 접속키의 탈취경로는 공식조사에서도 확인되지 않았고, 공격자 개인의 신원 역시 공개 공식자료에서 특정됐다고 볼 근거를 확인하지 못했다. TVING 자료와 공식적으로 연결된 사망·중대 신체피해도 확인되지 않았다.
8|Map D · Evidence Provenance — 좋은 자료를 법정에서 쓸 수 있는 상태로 만든다
Data Provenance가 데이터의 이동경로를 묻는다면 Evidence Provenance는 그 사실을 증명하는 자료 자체의 이력을 묻는다. 원자료가 어디서 생성됐는지, 누가 수집했는지, 어떤 도구로 획득했는지, 수집 이후 변경되지 않았는지, 누가 보관·인계했는지, 어떤 사본을 분석했는지, 법정에는 어느 버전이 제출됐는지를 기록한다.
디지털 증거의 동일성·무결성을 검토할 때 원본매체, 이미징 시각, 해시값, 사용 도구, 담당자, 사본 생성과정, 분석본, 보관장소, 인수인계 기록 등은 사건에 따라 중요한 신뢰성 평가자료가 될 수 있다. 다만 한국 형사소송법이 모든 디지털 증거에 획일적인 형식의 Chain of Custody 문서를 독립적 증거능력 요건으로 요구한다고 단정해서는 안 된다. 핵심은 제출된 전자정보의 원본 동일성·무결성·진정성립 등을 해당 사건의 자료로 충분히 설명할 수 있는가이다.
자동 생성 로그와 사람이 사고 후 작성한 경위서도 같은 증거성격으로 취급해서는 안 된다. 대법원 2015. 7. 16. 선고 2015도2625 전원합의체 판결은 형사소송법 제315조 제2호의 업무상 통상문서에 관하여, 범죄사실의 인정 여부와 관계없이 맡은 사무의 처리내역을 그때그때 계속적·기계적으로 기재하는 문서 등은 업무상 통상문서에 해당할 수 있다는 기준을 제시한다. 따라서 개별 로그·보고서가 제315조의 문서인지, 진술증거인지, 기계적 기록인지와 그 작성·생성 경위를 구체적으로 나누어 증거법상 지위를 판단해야 한다.
NIST SP 800-86, NIST SP 800-61 Rev.3, ISO/IEC 27037 등은 한국 형사소송법의 증거능력 규정 자체가 아니다. 다만 디지털 증거를 식별·수집·획득·보존하고 무결성과 provenance를 유지하는 기술적 신뢰성을 평가하는 비교기준으로 활용할 수 있다.
9|티빙 사건의 현재 Evidence Map — 확인된 것과 비어 있는 것을 함께 본다
현재 공개된 공식조사만으로도 증거지도를 시작할 수 있는 사실은 있다. 5월 30일 1차 정보유출 시도와 차단, 5월 31일 10시 10분이라는 조사단의 침해사고 인지 기준점, 정보보호 전담조직·CISO 공유까지 약 14시간, 일부 신규 장비의 제한적 로그보존, 포렌식과 다수 시스템 로그의 연계분석이 대표적이다. (근거: 과학기술정보통신부·민관합동조사단 2026.9.3.; 과학기술정보통신부 브리핑 2026.9.4.)
반면 개인책임의 중심자료는 아직 공개되지 않았다. 2024년 모의해킹 최종보고서 원본과 배포·열람기록, 취약점 시정티켓 전체 이력과 종결사유, CISO·CPO·경영진 보고 원본, 메일·메신저·회의록·결재자료, 보안예산·인력 요청과 승인·삭감·반려 자료, 보안예외·Risk Acceptance, 외주계약·SLA·관제자료, 사고 당시 전체 내부 커뮤니케이션 타임라인 등이 필요하다.
기술·인과 영역에서도 원본 시스템·DB·VPN·IAM·클라우드·보안장비 로그, 로그의 해시와 포렌식 이미지, 수집·복제·분석·인계 전 과정의 Chain of Custody, 공격자 취득 데이터와 티빙 원DB 사이 Data Provenance가 핵심적으로 확인돼야 한다. 민사영역에서는 실제 소송의 사건번호·소장·답변서, 어떤 자료가 제출명령 대상으로 신청됐는지, 법원이 제출을 명하거나 거부·기각했는지, 티빙이 해당 자료를 실제 보유·보존하고 있는지도 별도로 확인해야 한다.
공개된 소송 제기나 원고 모집은 절차적 사실일 수 있지만, 법원이 책임을 인정했다는 뜻도 손해액이 확정됐다는 뜻도 아니다.
10|로그가 말하는 것과 말하지 못하는 것
로그는 사건의 시간을 복원하는 강한 자료가 될 수 있지만 모든 사실을 자동으로 설명하지는 않는다. 어떤 이벤트가 기록되도록 설정돼 있었는지, 시스템 시간이 동기화됐는지, 장비 교체나 장애가 있었는지, 중앙수집 과정에서 어떤 변환이 있었는지, 원본과 SIEM 화면이 같은 정보를 담는지를 확인해야 한다.
가능하면 원본 장비 로그, 중앙수집 로그, SIEM 정규화본, 분석결과를 함께 보존하는 편이 안전하다. 화면 캡처만 남은 로그나 출처가 불명확한 export 파일은 발굴자료가 될 수 있지만, 핵심 유죄사실을 뒷받침하려면 원자료와 다른 증거의 보강이 필요하다.
사고일인 2026년 5월 30일의 접속기록 보관·점검 의무는 「개인정보의 안전성 확보조치 기준」의 연혁과 부칙을 함께 확인해야 한다. 개인정보보호위원회고시 제2025-9호는 2025년 10월 31일 시행됐지만, 부칙은 제8조 제1항·제2항 등의 개정규정을 발령 1년 후 시행하도록 유예했다. 따라서 사고 당시 제8조의 접속기록 보관·점검 기준은 종전 규정의 효력을 함께 보아야 한다. 종전 제8조는 개인정보처리시스템 접속기록을 원칙적으로 1년 이상, 일정한 규모·정보유형 등의 시스템은 2년 이상 보관하고 접속기록 등을 월 1회 이상 점검하도록 규정했다. 다만 정부 조사에서 언급된 신규 VPN 장비의 약 6일 접속기록이 이 고시상 ‘개인정보처리시스템 접속기록’에 해당하는지는 해당 장비의 기능·접속대상·기록항목을 확인한 뒤 판단해야 한다.
형사소송법 제215조의2의 전자정보 보전요청 제도는 2026년 7월 1일 신설·시행됐다. 이후 형사소송법이 다시 개정되어 2026년 10월 2일부터 현행 시행본인 법률 제22009호가 적용된다. 따라서 현재 진행 중인 수사에서 이 제도를 사용할 때에는 2026년 10월 2일 시행본의 신청주체·요건·범위를 기준으로 확인해야 한다. 이 제도는 2026년 5월 30일 사고 당시의 행위를 소급해 위법하다고 평가하는 근거가 아니다. 다만 법정요건이 충족되는 현재 수사에서는 정보통신서비스 제공자가 보유한 사건 관련 전자정보의 보전을 위한 절차로 검토할 수 있다.
로그가 없다는 사실은 조사필요성을 높일 수 있지만 그 자체로 증거인멸의 사실이 되지는 않는다. 왜 로그가 없는지, 원래 생성됐는지, 정상 삭제주기가 무엇이었는지, 정책이 해당 장비에 적용됐는지부터 확인해야 한다.
11|보고서·회의록·결재자료 — Knowledge와 Decision을 증명하는 법
Knowledge를 증명하려면 보고서의 존재만으로 부족하다. 모의해킹 보고서가 작성됐는지, 누구에게 배포됐는지, 수신자가 실제 열람했는지, 위험의 심각성을 이해했는지, 후속 질문이나 지시를 했는지, 그 사람에게 개선을 명령하거나 자원을 배분할 권한이 있었는지를 단계별로 본다.
메일 CC ≠ 실제 열람 ≠ 위험 이해 ≠ 결정권 ≠ 법적 책임.
메일 CC에 포함됐다는 사실은 Knowledge의 출발자료가 될 수 있지만, 그 사람이 문서를 읽고 구체적 위험을 이해했다는 사실까지 자동으로 증명하지는 않는다. 회의 참석자 명단도 마찬가지다. 어떤 자료가 배포됐는지, 누가 설명했는지, 어떤 질문이 오갔는지, 누가 결정을 내렸는지, 후속조치 담당자가 누구였는지를 함께 확인해야 한다.
Decision을 확인하는 자료는 결재문서·회의록·예산자료·보안예외·Risk Acceptance·외주계약과 같은 기록이다. 그러나 예산이 삭감됐다는 사실만으로 삭감자가 구체적 위험을 알고도 의도적으로 사고를 방치했다고 결론낼 수 없다. 위험보고의 내용, 결정권한, 대체수단, 삭감사유, 다른 통제수단, 결과와의 인과관계가 함께 확인돼야 한다.
현재 공개 원자료만으로 특정 대표이사·CISO·CPO·부서장이 2024년 모의해킹 결과를 실제 수신·이해했는지, 개선을 거절·보류했는지, 보안예외나 Risk Acceptance를 승인했는지 확정할 수 없다. 이 빈칸을 직급이나 사고규모로 채우지 않는다.
원자료가 향후 확보된다면 개별 문서마다 E1~E6를 통과시킨 뒤 Knowledge·Authority·Decision의 어느 고리를 지지하거나 반박하는지 판단할 수 있다. 그때 비로소 특정 개인의 책임귀속에 관한 가설이 사실검증 단계로 이동한다.
12|반대증거도 같은 지도에 놓는다
증거지도는 책임을 인정하기 위한 자료만 모으는 목록이 아니다. 위험보고가 실제 전달되지 않았다는 기록, 해당 보고가 이번 공격과 무관했다는 자료, 적절한 예산을 승인했다는 결재, 필요한 보안조치를 실행했다는 기록, 합리적인 외주감독 자료, 보안예외에 실질적인 대체통제가 있었다는 자료, 공격이 당시 기술로 탐지하기 어려웠다는 기술감정도 같은 기준으로 수집해야 한다.
부작위나 인과관계에서는 ‘적절한 조치를 했더라도 같은 결과가 발생했을 것’이라는 기술감정도 중요할 수 있다. Data Provenance에서는 피싱정보가 전혀 다른 유출원에서 왔다는 자료가 강한 반대증거가 될 수 있다. 형사재판에서는 피고인에게 유리한 반대자료 때문에 구성요건사실에 합리적인 의심이 남는다면 유죄로 인정할 수 없다. 따라서 반대증거도 책임을 제한하거나 부정하는 방향으로 동일한 기준에서 평가해야 한다.
정부 조사에서 회사 차원의 관리상 문제가 확인됐다는 사실도 특정 개인의 형사책임을 자동으로 증명하지 않는다. 기술적 finding과 형사책임은 기능이 다르다. 수사와 법원은 회사 차원의 실패를 개별 사람의 Duty·Knowledge·Authority·Action/Omission·Causation으로 다시 나눠 증명해야 한다.
이 원칙은 책임을 약하게 만드는 장치가 아니다. 기록이 충분히 남아 있다면 그 기록은 책임 있는 사람을 더 정확하게 특정하는 동시에 책임이 없는 사람을 보호한다.
13|피해자는 회사 내부자료에 어떻게 접근할 수 있는가 — 자료제출명령
개인정보 유출 피해의 상당수 증거는 피해자가 아니라 회사·기관 내부에 존재할 가능성이 있다. 어떤 개인정보가 누구에게 유출됐는지, 실제 시스템 로그가 무엇을 보여주는지, 보험·보상자료가 어떻게 관리되는지에 대한 정보비대칭은 민사상 손해·인과관계·손해액 입증을 어렵게 만들 수 있다.
공식조사에서 여러 개인정보 항목이 유출범위에 포함됐다는 사실은 확인할 수 있지만, 그것이 모든 이용자에게 모든 항목이 동일하게 유출됐다는 뜻은 아니다. 또 확인 기준일 현재 총 실제 손해액, 보험금 지급액, 민사배상액, 중복조정 후 순회복액과 피해회복률은 공개자료로 확정되지 않았다.
개인정보 보호법 제39조의3은 이 법 위반으로 인한 손해배상청구소송에서 당사자의 신청에 따라 법원이 상대방에게 손해의 증명 또는 손해액 산정에 필요한 자료의 제출을 명할 수 있도록 한다. 정당한 이유 없이 명령에 따르지 않으면 자료의 기재에 관한 신청인의 주장을 진실한 것으로 인정할 수 있고, 법정요건이 더 충족되면 그 자료로 증명하려는 사실에 관한 주장까지 진실한 것으로 인정할 수 있다. 영업비밀이라도 손해의 증명 또는 손해액 산정에 반드시 필요한 경우에는 그 사정만으로 제출거부의 정당한 이유가 되지 않으며, 법원은 열람 범위 또는 열람자를 제한할 수 있다. (개인정보 보호법 제39조의3, 2026.9.11 시행본)
그러나 제39조의3을 미국식 무제한 discovery로 이해해서는 안 된다. 제출 대상은 해당 손해의 증명 또는 손해액 산정에 필요한 자료여야 하고, 실제 존재·보유 여부와 정당한 제출거부 사유를 구체적으로 심리해야 한다. 영업비밀은 법이 별도의 보호절차를 두고 있으며, 보안정보나 제3자 개인정보가 포함된 자료도 필요 범위와 비공개·열람제한 등 보호수단을 함께 검토할 필요가 있다. 자료제출명령은 현존하지 않는 자료를 새로 작성하게 하는 제도도 아니다. 자료가 존재하지 않거나 폐기되었다면 그 부존재·폐기 경위와 법적 의미는 별도로 평가해야 한다.
2026년 10월 4일 현재 확인한 공개자료 범위에서는 TVING 관련 민사사건에서 어떤 자료제출명령이 실제 신청됐는지, 법원이 무엇을 명하거나 거부·기각했는지, 회사에 어떤 원본자료가 남아 있는지 확정할 수 있는 공개 원자료를 확인하지 못했다. 소송 제기·원고 모집 또는 청구액은 절차적 사실일 뿐 법원의 책임인정이나 손해액 확정이 아니다.
따라서 특정 민사소송에서 자료제출명령이 책임 또는 손해입증의 결정적 수단이 될 것이라고 지금 단정하지 않는다. 실제 보유자료와 법원 판단이 확인될 경우에만 그 실효성을 사건 수준에서 검증할 수 있다.
14|지금 말할 수 있는 것과 말할 수 없는 것 — AEP Publication Gate
지금 확인된 사실은 분명하다. 정부 공식조사에서는 5월 30일 1차 정보유출 시도와 차단, 5월 31일 10시 10분의 침해사고 인지 기준점, 정보보호 전담조직·CISO 공유까지 약 14시간, 일부 로그보존 한계, 포렌식 및 시스템 로그 연계분석 등이 확인됐다. (근거: 과학기술정보통신부·민관합동조사단 2026.9.3.; 과학기술정보통신부 브리핑 2026.9.4.)
법률의 기준도 분명하다. 형사소송법은 범죄사실에 대해 합리적인 의심이 없는 정도의 증명을 요구하고, 위법수집증거 배제 및 전자정보의 동일성·진정성립·전문법칙 등 증거의 성격에 따른 통제를 둔다. 따라서 정부 기술조사의 사실과 특정 개인의 형사책임 입증은 별도의 단계다.
반면 2026년 10월 4일 현재 확인한 공개 원자료 범위에서는 특정 대표이사·CISO·CPO가 2024년 취약점 보고를 실제로 받았다는 사실,
그 위험을 이해하고도 개선을 거부·묵인했다는 사실, 특정 개인이 약 14시간 동안 알고도 사고를 방치했다는 사실이 확인되지 않는다. 특정 보이스피싱과 티빙 유출자료의 Data Provenance, TVING 자료와 공식적으로 연결된 사망·중대 신체피해 역시 확인되지 않았다. 이 빈칸은 추론으로 채우지 않는다.
AEP Publication Gate|개인별 Knowledge·Authority·Decision·Causation이 원자료로 확인되지 않는 부분은 사실로 승격하지 않는다. 향후 원자료가 확보될 경우에만 다시 검토하고, 그 전에는 가능성 또는 조사해야 할 가설로 남긴다.
현행법과 별개로, 대규모 개인정보처리자가 사고가 난 뒤에야 증거를 찾는 방식에서 벗어나도록 중요 시스템의 로그 소스 목록, 보존기간, Time Synchronization, Critical 취약점 조치기록, 보안예외·Risk Acceptance, 경영진 보고, 외주사 로그 접근권, 사고 시 Evidence Preservation 절차를 하나의 사건증거 체계로 관리하게 하는 방안은 정책적으로 검토할 수 있다. 로그 보관·점검, 접근통제 등 일부 요소는 현행 개인정보보호·정보보호 규율에 이미 부분적으로 존재한다. 여기서 제안하는 것은 이를 불변 감사로그, 표준 사건ID, 공통 증거목록, 증거보존 트리거 등과 연결한 통합적 Evidence Architecture다. 이를 현재 TVING 사건에 이미 존재하는 추가 법적 의무라고 단정하지 않는다.
EP-04의 결론은 특정인을 지목하는 문장이 아니다. 법리와 의심 사이에 증거를 놓는 것이다. Evidence Request가 실제 자료로 확인되고, 그 자료가 원본성·귀속·의미·법률요건·증거능력의 관문을 통과한 뒤에야 사람과 책임을 연결할 수 있다.
그리고 다음 질문이 남는다. 증거를 충분히 확보했다고 하더라도, 해커라는 독립된 고의범죄자의 개입이 티빙의 선행 보안상 과실과 후행 피해 사이 인과관계를 끊는가. 그 문제는 EP-05에서 형사상 인과관계와 복수원인의 법리로 이어간다.
참고자료
한국 법령·기준
「형사소송법」 제106조, 제215조, 제215조의2, 제307조, 제308조의2, 제313조, 제315조 — 현행법은 [시행 2026.10.2.] 법률 제22009호 기준으로 확인. 제215조의2는 2026.7.1 신설·시행 후 2026.10.2 시행 개정법의 현행 문언을 별도 확인.
「개인정보 보호법」 제39조의3 — [시행 2026.9.11.] 법률 제21445호. 손해증명·손해액 산정을 위한 자료제출명령, 영업비밀 보호절차, 불응 시 사실인정 효과 관련.
「개인정보의 안전성 확보조치 기준」 — 사고일(2026.5.30) 적용범위는 개인정보보호위원회고시 제2023-6호의 종전 제8조 및 제2025-9호 부칙의 시행유예를 함께 확인. 현행 기준은 개인정보보호위원회고시 제2026-9호(2026.7.1 시행)도 별도 대조.
디지털 증거 관련 대법원 판례
대법원 2007. 12. 13. 선고 2007도7257.
대법원 2013. 6. 13. 선고 2012도16001.
대법원 2015. 1. 22. 선고 2014도10978 전원합의체.
대법원 2015. 7. 16. 자 2011모1839 전원합의체.
대법원 2015. 7. 16. 선고 2015도2625 전원합의체.
대법원 2018. 2. 8. 선고 2017도13263.
대법원 2022. 1. 14. 자 2021모1586.
대법원 2025. 2. 27. 선고 2022도1864.
티빙 사건 공식자료
과학기술정보통신부·민관합동조사단, 「티빙(TVING) 침해사고 조사결과 발표」, 2026. 9. 3.
과학기술정보통신부, 「티빙 민관합동조사단 조사결과 주요내용」, 2026. 9. 4.
개인정보보호위원회, 「개인정보위, ㈜티빙 이용자 개인정보 유출 사고 관련 조사 착수」, 2026. 6. 4.
한국 연구자료
이숙연, 「디지털증거의 증거능력 — 동일성·무결성 등의 증거법상 지위 및 개정 형사소송법 제313조와의 관계」, 『저스티스』 제161호, 2017, 164-199.
박용철, 「디지털 증거의 증거능력 요건 중 무결성 및 동일성에 대하여 — 대법원 2018.2.8. 선고 2017도13263 판결」, 『법조』 67(2), 2018, 667-703, DOI 10.17007/klaj.2018.67.2.015.
조은별, 「디지털 증거에 있어 ‘동일성’·‘무결성’의 증거법적 검토」, 『형사법연구』 33(4), 2021, 343-375, DOI 10.21795/kcla.2021.33.4.343.
박호진·이상진, 「로그 체인을 고려한 디지털증거지도 작성」, 『정보보호학회논문지』 24(3), 2014, 523-533, DOI 10.13089/JKIISC.2014.24.3.523.
신경준·이상진, 「사이버 침해사고 유형별 디지털 포렌식 증거의 식별 및 수집에 관한 연구」, 『융합보안 논문지』 7(4), 2007, 93-105.
국제 비교·기술자료
NIST, SP 800-61 Rev.3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management, 2025.
NIST, SP 800-86, Guide to Integrating Forensic Techniques into Incident Response, 2006.
NIST, SP 800-92, Guide to Computer Security Log Management, 2006.
NIST, NISTIR 8387, Digital Evidence Preservation: Considerations for Evidence Handlers, 2022.
ISO/IEC 27037:2012, Guidelines for identification, collection, acquisition and preservation of digital evidence.
Savor Balance · Korean Archive · Yohan Choi


